純雲端
推論使用 Anthropic(Claude)或 OpenAI 的商業 API,保留雲端模型能力,也能較快完成導入。

Grove 採單一企業專屬部署,可建置於貴公司的機房或專屬主機。 檔案工作區、對話、附件與稽核紀錄都保存在指定環境中,備份與保存政策由企業管理。
AI 推論位置可依資料分級與現有基礎設施,選擇雲端、雲地混合或純地端架構。
推論使用 Anthropic(Claude)或 OpenAI 的商業 API,保留雲端模型能力,也能較快完成導入。
依企業資料分級,將敏感流程配置於地端模型,一般任務使用雲端 API,兼顧模型能力與資料管制。
推論在企業內網的 GPU 主機執行,資料全程留在內網,適合封閉網路與高度規範環境。
採用地端或混合架構時,可同步規劃模型主機選型、採購與建置。荔枝智慧亦提供 AI GPU 硬體(如 RTX PRO 6000)的採購與建置服務。
Anthropic 與 OpenAI 官方說明皆指出,商業產品的輸入與輸出預設不會用於模型訓練; 實際留存與資料處理方式仍依所選服務、帳戶設定與合約為準。 Anthropic 資料使用說明 OpenAI 企業隱私說明
Grove 本體部署於企業指定環境;三種架構的主要差異在於推論執行位置與離開內網的資料範圍。
| 項目 | 純雲端 | 雲地混合 | 純地端模型 |
|---|---|---|---|
| Grove 本體部署位置 | 貴公司環境 | 貴公司環境 | 貴公司環境 |
| 檔案、對話、稽核紀錄 | 貴公司環境 | 貴公司環境 | 貴公司環境 |
| 推論執行位置 | 雲端模型 API | 依資料分級分流 | 內網 GPU 主機 |
| 離開內網的內容 | 推論請求 | 僅非敏感流程的推論請求 | 無 |
| 需自備 GPU 主機 | — | 敏感流程需要 | ✓ |
| 導入速度 | 最快 | 中等 | 需先完成硬體建置 |
| 適合情境 | 大多數場景 | 有資料分級管制 | 封閉網路、高度規範環境 |
雲端服務的資料處理與留存方式依供應商條款、帳戶設定及合約為準;地端與混合架構可同步規劃 GPU 主機。
品保、財務與人資等部門各自擁有獨立工作區。系統依部門歸屬判定檔案、對話與引用權限, 將資料範圍落實在實際存取流程中。
管理員負責帳號、部門與權限設定;成員可將私人對話分享至所屬部門。 跨部門主管則透過明確授權取得所需範圍。AI 執行工具時,也會受到作業系統沙箱與執行身分限制。
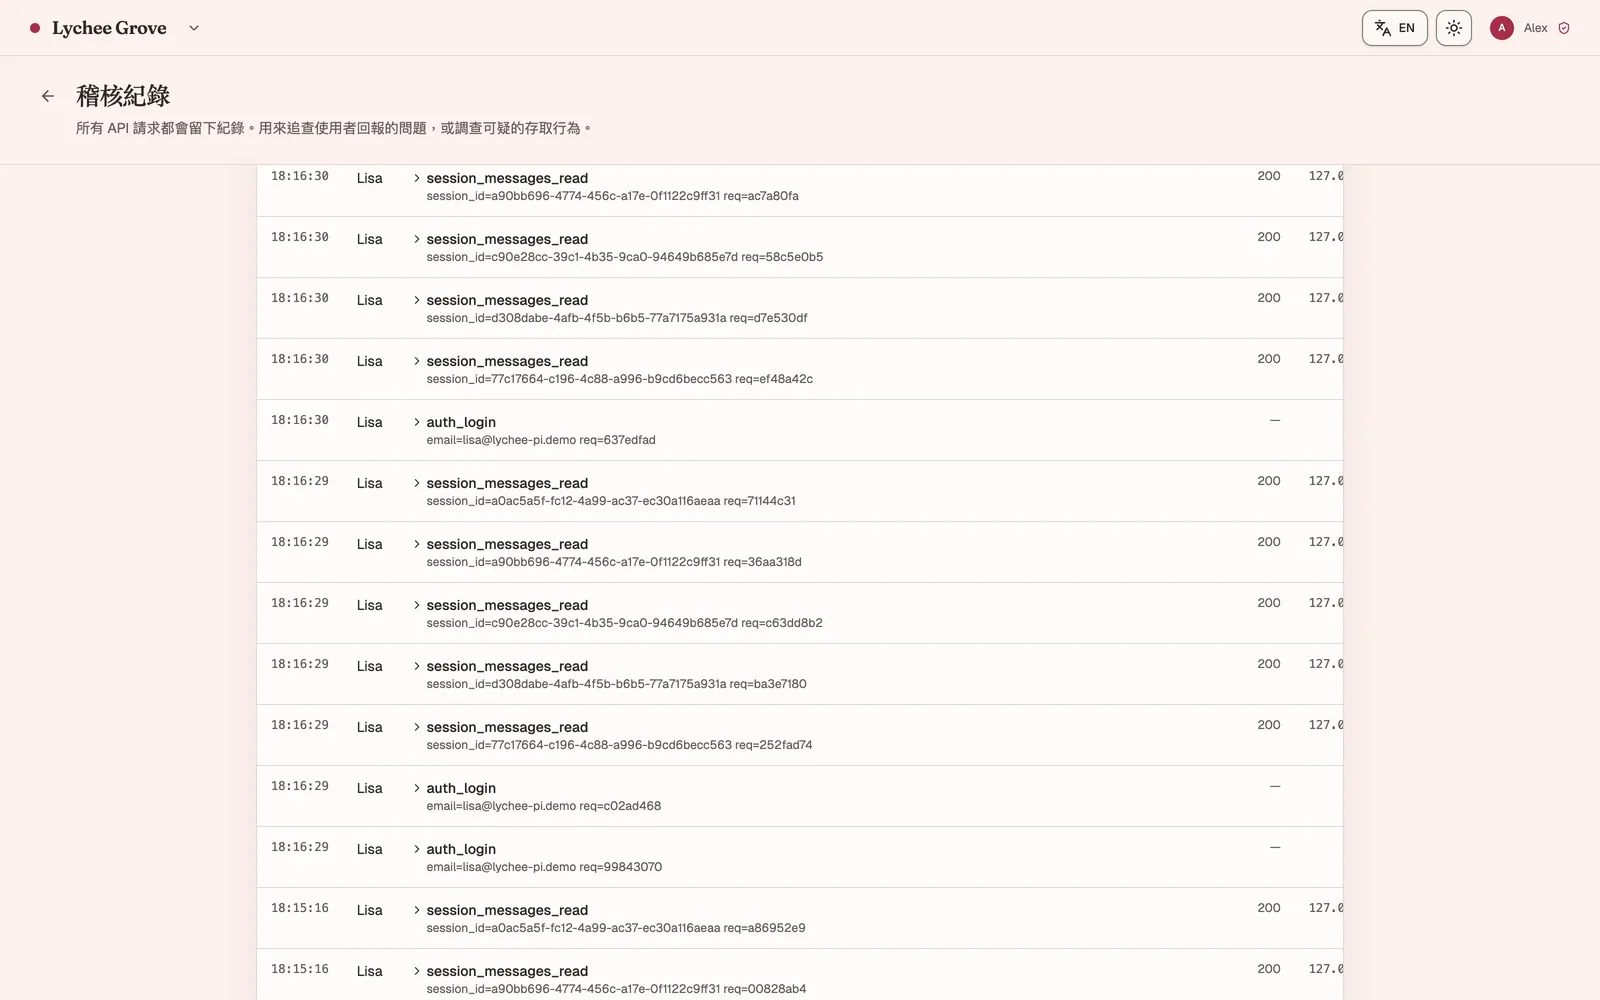
Grove 會為 API 請求、登入結果、權限判定與 AI 工具操作逐筆留下稽核紀錄。 紀錄採 append-only 設計,以追加方式保存事件歷程。
管理員可依使用者、日期與事件類型篩選查詢,也能透過部門與人員用量報表掌握使用情形與費用。
台灣《人工智慧基本法》已完成三讀,揭示隱私保護與資料治理、安全性、透明與可解釋性、 公平性及可問責性等基本原則。 查看行政院政策說明
Grove 以部門邊界、執行隔離與稽核紀錄,協助企業將治理原則對應到日常操作與查核資料。
系統密鑰與部署憑證對 AI 執行環境保持遮蔽,降低敏感資訊暴露風險。
AI 執行工具時受到作業系統層沙箱限制,敏感路徑由拒絕清單管制。
相依套件鎖定版本並驗證雜湊,安裝內容通過檢查後才進入環境。